ОБЛАДНАННЯ ДЛЯ ІНФОРМАЦІЙНОЇ БЕЗПЕКИ PALO ALTO NETWORKS
Американська компанія з штаб-квартирою в Санта-Клара (Каліфорнія) заснована в 2005 році і є піонером підходу next generation для мережевого захисту. Інноваційна платформа мережевої безпеки ядром якої є next generation firewall, на базі унікальної, розробленої PA Networks технології App-ID, забезпечує безпеку мережі на рівні додатків, користувачів і контенту з використанням як фізичної так і віртуальної архітектури. Рішення мережевого захисту PAN відповідають найвищим вимогам до мережевої безпеки, як по продуктивності так і по функціональності, і є безумовними лідерами галузі, що підтверджено звітами Gartner (http://connect.paloaltonetworks.com/gartner-mq), кількістю користувачів (77 750 в 100 країнах) і зростаючим обсягом продажів компанії (в 10 разів за останні 2 роки).


Palo Alto Networks – один із провідних світових виробників рішень у сфері кібербезпеки. Компанія пропонує платформи для захисту мережевої інфраструктури, кінцевих точок, хмарних середовищ і застосунків. Рішення Palo Alto Networks використовуються організаціями різного масштабу, включно з комерційними компаніями, операторами зв’язку, фінансовими організаціями та державними установами.
Ключові напрями захисту Palo Alto Networks
Palo Alto Networks пропонує кілька категорій рішень інформаційної безпеки.
NGFW – міжмережеві екрани нового покоління
Портфель NGFW включає апаратні платформи та віртуальні міжмережеві екрани. Рішення підтримують:
- інспекцію трафіку на рівні застосунків (App-ID);
- ідентифікацію користувачів і застосування політик безпеки на основі користувачів і груп (User-ID);
- запобігання вторгненням (IPS), антивірусний захист і Anti-Spyware;
- DNS Security, URL Filtering і хмарний сервіс аналізу загроз WildFire;
- інспекцію зашифрованого SSL/TLS-трафіку.
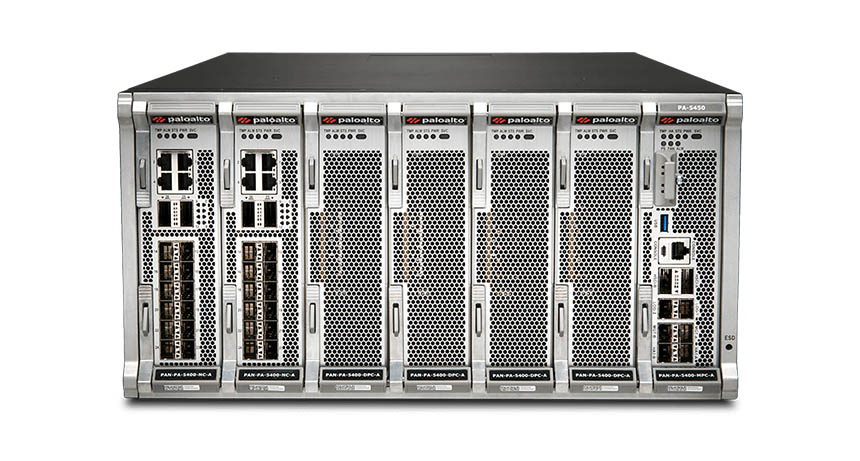
Залежно від моделі міжмережеві екрани Palo Alto Networks NGFW забезпечують продуктивність від кількох гігабіт до понад одного терабіта на секунду. Для віртуалізованих і хмарних середовищ доступні рішення VM-Series і CN-Series. VM-Series призначений для захисту середовищ VMware, KVM і публічних хмар, а CN-Series забезпечує захист контейнеризованих застосунків і середовищ Kubernetes.
Prisma Access і Prisma Cloud – хмарна безпека
Prisma Access надає хмарні сервіси безпечного доступу, включно з функціями ZTNA, Secure Web Gateway, CASB і Firewall as a Service (FWaaS), забезпечуючи захищений доступ користувачів і філій до корпоративних ресурсів. Prisma Cloud являє собою платформу захисту хмарних середовищ і застосунків, яка включає можливості Cloud Security Posture Management (CSPM), захисту робочих навантажень, контейнерів і управління правами доступу в хмарній інфраструктурі.
Cortex XDR і XSIAM – захист кінцевих точок і автоматизація операцій безпеки
Cortex XDR корелює телеметрію кінцевих точок, мережі та інших джерел даних для виявлення, розслідування та реагування на загрози. Платформа XSIAM об’єднує можливості управління даними безпеки, аналітики, автоматизації та реагування на інциденти в єдиній платформі SecOps, допомагаючи підвищити ефективність роботи центрів моніторингу інформаційної безпеки.
Panorama – централізоване управління
Panorama забезпечує централізоване управління фізичними та віртуальними міжмережевими екранами Palo Alto Networks, включно з управлінням політиками безпеки, конфігураціями пристроїв, моніторингом подій і формуванням звітності.
Переваги рішень Palo Alto Networks
Серед основних переваг обладнання Palo Alto виділяють:
- Інтегрована екосистема безпеки. Рішення Palo Alto Networks для захисту мережі, кінцевих точок, віддаленого доступу та операцій безпеки побудовані як єдина екосистема, що забезпечує обмін телеметрією та єдиний підхід до виявлення загроз і реагування на інциденти.
- Гранулярний контроль застосунків і користувачів. Технології App-ID і User-ID дозволяють ідентифікувати застосунки та користувачів незалежно від використовуваних портів та IP-адрес, а також застосовувати деталізовані політики безпеки й обмежувати доступ до корпоративних ресурсів.
- WildFire – хмарний сервіс аналізу загроз. Платформа використовує комбінацію репутаційного, статичного та динамічного аналізу для дослідження невідомих файлів і виявлення нових загроз. Після підтвердження загрози засоби захисту та індикатори компрометації поширюються серед клієнтів протягом кількох хвилин.
- Реалізація принципів Zero Trust через Prisma Access. Платформа забезпечує захищений доступ до корпоративних і хмарних застосунків на основі безперервної перевірки контексту доступу, стану пристроїв і користувацьких сесій.
- Масштабованість для різних сценаріїв застосування. Портфель рішень охоплює інфраструктури різного масштабу – від невеликих офісів до великих дата-центрів і операторських мереж, забезпечуючи продуктивність від кількох гігабіт до понад одного терабіта на секунду залежно від моделі та увімкнених сервісів безпеки.
Як вибрати рішення Palo Alto Networks під завдання компанії
Під час вибору рішень Palo Alto Networks важливо враховувати особливості інфраструктури, вимоги до безпеки та сценарії використання.
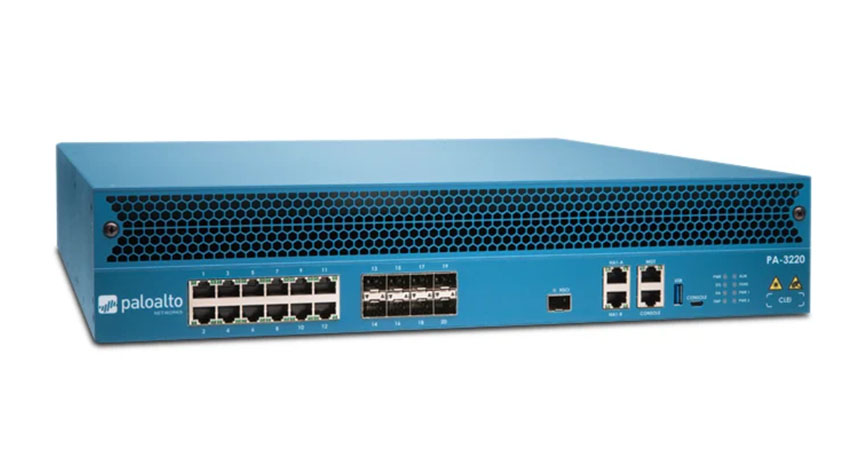
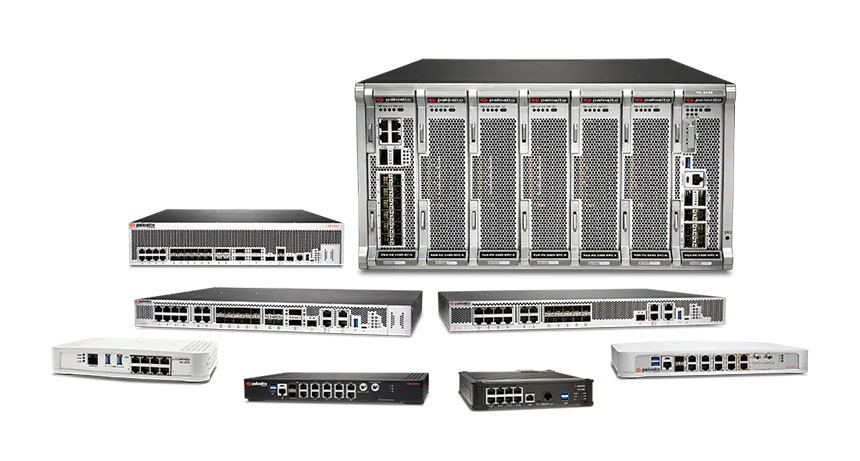
- Захист офісної мережі. Для невеликих і середніх офісів зазвичай використовуються міжмережеві екрани серій PA-400, PA-1400 та інші моделі, які підбираються з огляду на вимоги до продуктивності та функціональності. Залежно від завдань можуть використовуватися сервіси Threat Prevention, DNS Security, URL Filtering і WildFire.
- Високонавантажені інфраструктури. Для великих дата-центрів, хмарних провайдерів і операторських мереж застосовуються високопродуктивні платформи PA-5450 і модульні системи серії PA-7500, а також віртуальні міжмережеві екрани VM-Series для захисту віртуалізованих і хмарних середовищ.
- Віддалені співробітники та філії. Для організації захищеного віддаленого доступу можуть використовуватися Prisma Access і клієнт GlobalProtect, що забезпечують безпечне підключення користувачів до корпоративних ресурсів незалежно від їхнього місцезнаходження.
- Гібридні та мультихмарні середовища. Для захисту публічних хмар, контейнеризованих застосунків і хмарно-нативних середовищ може використовуватися платформа Prisma Cloud, яка надає можливості контролю конфігурацій, захисту робочих навантажень і управління правами доступу.
- Центр моніторингу інформаційної безпеки. Для моніторингу та розслідування інцидентів може використовуватися Cortex XDR, а для автоматизації операцій безпеки та управління великими обсягами даних безпеки – платформа XSIAM, що агрегує телеметрію з різних джерел інфраструктури.
Перед вибором рішення рекомендується провести аудит наявної інфраструктури. Це дозволяє оцінити архітектуру мережевих взаємодій, профіль трафіку, вимоги до політик безпеки та підібрати платформу, яка найефективніше відповідає завданням організації.
Чому варто обрати ITBIZ для інтеграції Palo Alto Networks
Інформаційна безпека інфраструктури та її особливості враховуються фахівцями ITBIZ під час підбору, тестування та впровадження рішень Palo Alto Networks.
Наші переваги:
- власний підмінний фонд обладнання для оперативної заміни та мінімізації часу простою;
- можливість безкоштовного пілотного тестування рішень протягом 14 днів;
- технічна підтримка та сервісний супровід;
- прямі партнерські відносини з понад 60 провідними світовими виробниками.
Понад 18 років ITBIZ працює на ринку системної інтеграції та реалізує проєкти для інтернет-провайдерів, банків, дата-центрів, промислових підприємств і організацій інших галузей. Накопичена експертиза дозволяє впроваджувати рішення Palo Alto Networks в інфраструктурах різного масштабу та рівня складності.
Часті запитання про рішення Palo Alto Networks
Чим Palo Alto Networks NGFW відрізняється від класичного файрвола?
Традиційні міжмережеві екрани переважно приймають рішення на основі IP-адрес, портів, протоколів і стану з’єднань. Міжмережеві екрани нового покоління Palo Alto Networks додатково використовують технології App-ID і User-ID для ідентифікації застосунків і користувачів, а також підтримують розширені функції запобігання загрозам і аналізу трафіку.
Які ліцензії потрібні для повноцінної роботи NGFW Palo Alto Networks?
Набір ліцензій залежить від вимог організації та сценаріїв використання. Для розширеного захисту часто застосовуються сервіси Threat Prevention, WildFire, DNS Security і URL Filtering, які забезпечують запобігання загрозам, аналіз невідомих файлів, захист DNS-запитів і контроль доступу до вебресурсів.
Чи підтримує Palo Alto Networks розгортання в українських хмарах або on-premises?
Так. Palo Alto Networks пропонує апаратні та віртуальні рішення, які можуть використовуватися в локальній інфраструктурі (on-premises), приватних і публічних хмарах, а також у гібридних середовищах. Можливість застосування залежить від підтримуваних сценаріїв розгортання та вимог конкретної платформи.
Як ITBIZ організовує впровадження рішень Palo Alto Networks?
Інтеграція виконується за принципом повного циклу та включає аудит наявної інфраструктури, проєктування архітектури безпеки, постачання й налаштування апаратних і програмних рішень, їх інтеграцію з наявним ІТ-середовищем, а також тестування та перевірку коректності роботи системи перед введенням в експлуатацію.

