ОБОРУДОВАНИЕ ДЛЯ ИНФОРМАЦИОННОЙ БЕЗОПАСНОСТИ PALO ALTO NETWORKS
Американская компания со штаб-квартирой в Санта-Кларе (Калифорния) основана в 2005 году и является пионером подхода next generation для сетевой защиты. Инновационная платформа сетевой безопасности ядром которой является next generation firewall, на базе уникальной разработанной PA Networks технологии App-ID обеспечивает безопасность сети на уровне приложений, пользователей и контента с использованием как физической так и виртуальной архитектуры. Решения сетевой защиты PAN отвечают самым высоким требованиям к сетевой безопасности, как по производительности так и по функциональности, и являются безусловными лидерами отрасли, что подтверждено отчетами Gartner (http://connect.paloaltonetworks.com/gartner-mq), количеством пользователей (77 750) в 100 странах) и растущим объемом продаж компании (в 10 раз за последние 2 года).


Palo Alto Networks – один из ведущих мировых производителей решений в области кибербезопасности. Компания предлагает платформы для защиты сетевой инфраструктуры, конечных точек, облачных сред и приложений. Решения Palo Alto Networks используются организациями различного масштаба, включая коммерческие компании, операторов связи, финансовые организации и государственные учреждения.
Ключевые направления защиты Palo Alto Networks
Palo Alto Networks предлагает несколько категорий решений информационной безопасности.
NGFW – межсетевые экраны нового поколения
Портфель NGFW включает аппаратные платформы и виртуальные межсетевые экраны. Решения поддерживают:
- инспекцию трафика на уровне приложений (App-ID);
- идентификацию пользователей и применение политик безопасности на основе пользователей и групп (User-ID);
- предотвращение вторжений (IPS), антивирусную защиту и Anti-Spyware;
- DNS Security, URL Filtering и облачный сервис анализа угроз WildFire;
- инспекцию зашифрованного SSL/TLS-трафика.
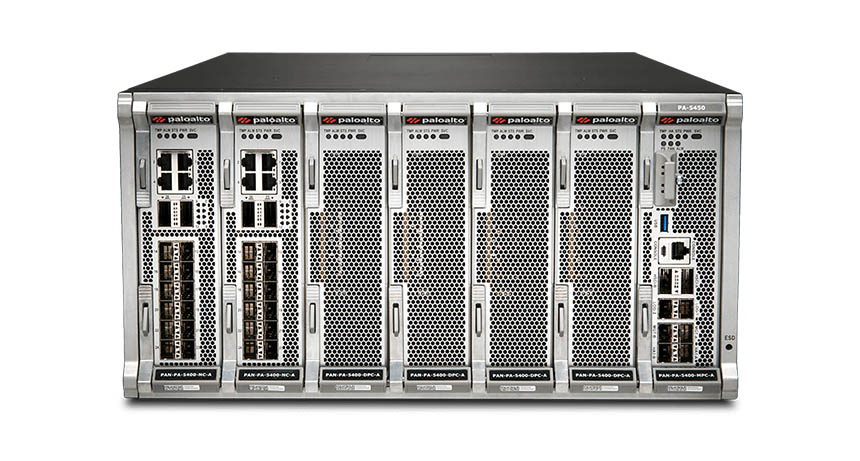
В зависимости от модели межсетевые экраны Palo Alto Networks NGFW обеспечивают производительность от нескольких гигабит до более чем одного терабита в секунду. Для виртуализированных и облачных сред доступны решения VM-Series и CN-Series. VM-Series предназначен для защиты сред VMware, KVM и публичных облаков, а CN-Series обеспечивает защиту контейнеризированных приложений и сред Kubernetes.
Prisma Access и Prisma Cloud – облачная безопасность
Prisma Access предоставляет облачные сервисы безопасного доступа, включая функции ZTNA, Secure Web Gateway, CASB и Firewall as a Service (FWaaS), обеспечивая защищенный доступ пользователей и филиалов к корпоративным ресурсам. Prisma Cloud представляет собой платформу защиты облачных сред и приложений, которая включает возможности Cloud Security Posture Management (CSPM), защиты рабочих нагрузок, контейнеров и управления правами доступа в облачной инфраструктуре.
Cortex XDR и XSIAM – защита конечных точек и автоматизация операций безопасности
Cortex XDR коррелирует телеметрию конечных точек, сети и других источников данных для обнаружения, расследования и реагирования на угрозы. Платформа XSIAM объединяет возможности управления данными безопасности, аналитики, автоматизации и реагирования на инциденты в единой платформе SecOps, помогая повысить эффективность работы центров мониторинга информационной безопасности.
Panorama – централизованное управление
Panorama обеспечивает централизованное управление физическими и виртуальными межсетевыми экранами Palo Alto Networks, включая управление политиками безопасности, конфигурациями устройств, мониторинг событий и формирование отчётности.
Преимущества решений Palo Alto Networks
Среди основных преимуществ оборудования Palo Alto выделяют:
- Интегрированная экосистема безопасности. Решения Palo Alto Networks для защиты сети, конечных точек, удаленного доступа и операций безопасности построены как единая экосистема, обеспечивающая обмен телеметрией и единый подход к обнаружению угроз и реагированию на инциденты.
- Гранулярный контроль приложений и пользователей. Технологии App-ID и User-ID позволяют идентифицировать приложения и пользователей независимо от используемых портов и IP-адресов, а также применять детализированные политики безопасности и ограничивать доступ к корпоративным ресурсам.
- WildFire – облачный сервис анализа угроз. Платформа использует комбинацию репутационного, статического и динамического анализа для исследования неизвестных файлов и выявления новых угроз. После подтверждения угрозы средства защиты и индикаторы компрометации распространяются среди клиентов в течение нескольких минут.
- Реализация принципов Zero Trust через Prisma Access. Платформа обеспечивает защищенный доступ к корпоративным и облачным приложениям на основе непрерывной проверки контекста доступа, состояния устройств и пользовательских сессий.
- Масштабируемость для различных сценариев применения. Портфель решений охватывает инфраструктуры различного масштаба – от небольших офисов до крупных дата-центров и операторских сетей, обеспечивая производительность от нескольких гигабит до более чем одного терабита в секунду в зависимости от модели и включенных сервисов безопасности.
Как выбрать решение Palo Alto Networks под задачи компании
При выборе решений Palo Alto Networks важно учитывать особенности инфраструктуры, требования к безопасности и сценарии использования.
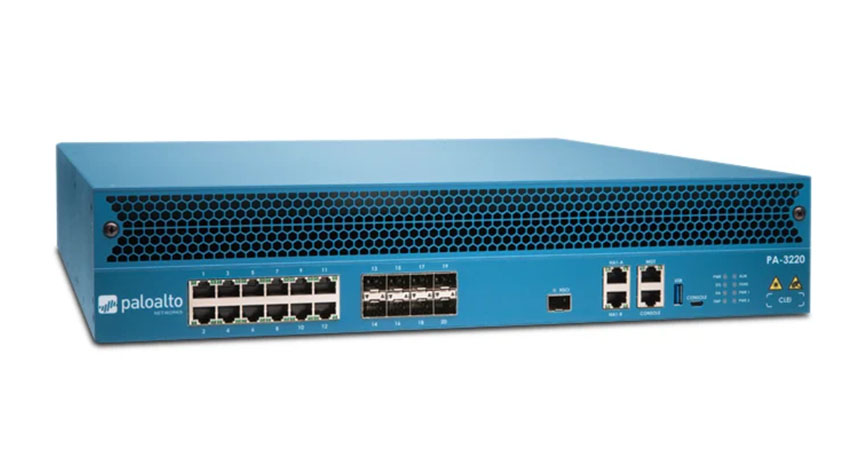
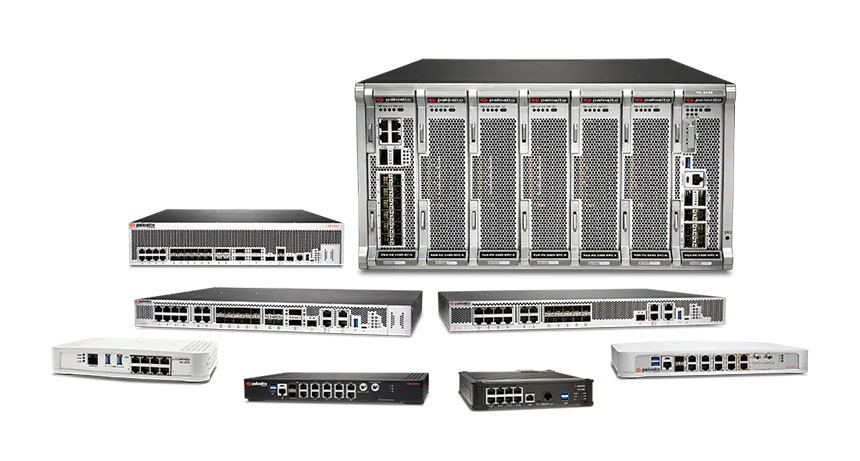
- Защита офисной сети. Для небольших и средних офисов обычно используются межсетевые экраны серий PA-400, PA-1400 и другие модели, которые подбираются исходя из требований к производительности и функциональности. В зависимости от задач могут использоваться сервисы Threat Prevention, DNS Security, URL Filtering и WildFire.
- Высоконагруженные инфраструктуры. Для крупных дата-центров, облачных провайдеров и операторских сетей применяются высокопроизводительные платформы PA-5450 и модульные системы серии PA-7500, а также виртуальные межсетевые экраны VM-Series для защиты виртуализированных и облачных сред.
- Удалённые сотрудники и филиалы. Для организации защищённого удалённого доступа могут использоваться Prisma Access и клиент GlobalProtect, обеспечивающие безопасное подключение пользователей к корпоративным ресурсам независимо от их местонахождения.
- Гибридные и мультиоблачные среды. Для защиты публичных облаков, контейнеризированных приложений и облачно-нативных сред может использоваться платформа Prisma Cloud, предоставляющая возможности контроля конфигураций, защиты рабочих нагрузок и управления правами доступа.
- Центр мониторинга информационной безопасности. Для мониторинга и расследования инцидентов может использоваться Cortex XDR, а для автоматизации операций безопасности и управления большими объемами данных безопасности – платформа XSIAM, агрегирующая телеметрию из различных источников инфраструктуры.
Перед выбором решения рекомендуется провести аудит существующей инфраструктуры. Это позволяет оценить архитектуру сетевых взаимодействий, профиль трафика, требования к политикам безопасности и подобрать платформу, которая наиболее эффективно соответствует задачам организации.
Почему стоит выбрать ITBIZ для интеграции Palo Alto Networks
Информационная безопасность инфраструктуры и её особенности учитываются специалистами ITBIZ при подборе, тестировании и внедрении решений Palo Alto Networks.
Наши преимущества:
- собственный подменный фонд оборудования для оперативной замены и минимизации времени простоя;
- возможность бесплатного пилотного тестирования решений в течение 14 дней;
- техническая поддержка и сервисное сопровождение;
- прямые партнерские отношения с более чем 60 ведущими мировыми производителями.
Более 18 лет ITBIZ работает на рынке системной интеграции и реализует проекты для интернет-провайдеров, банков, дата-центров, промышленных предприятий и организаций других отраслей. Накопленная экспертиза позволяет внедрять решения Palo Alto Networks в инфраструктурах различного масштаба и уровня сложности.
Часто задаваемые вопросы о решениях Palo Alto Networks
Чем Palo Alto Networks NGFW отличается от классического файервола?
Традиционные межсетевые экраны преимущественно принимают решения на основе IP-адресов, портов, протоколов и состояния соединений. Межсетевые экраны нового поколения Palo Alto Networks дополнительно используют технологии App-ID и User-ID для идентификации приложений и пользователей, а также поддерживают расширенные функции предотвращения угроз и анализа трафика.
Какие лицензии нужны для полноценной работы NGFW Palo Alto Networks?
Набор лицензий зависит от требований организации и сценариев использования. Для расширенной защиты часто применяются сервисы Threat Prevention, WildFire, DNS Security и URL Filtering, обеспечивающие предотвращение угроз, анализ неизвестных файлов, защиту DNS-запросов и контроль доступа к веб-ресурсам.
Поддерживает ли Palo Alto Networks развертывание в украинских облаках или on-premises?
Да. Palo Alto Networks предлагает аппаратные и виртуальные решения, которые могут использоваться в локальной инфраструктуре (on-premises), частных и публичных облаках, а также в гибридных средах. Возможность применения зависит от поддерживаемых сценариев развертывания и требований конкретной платформы.
Как ITBIZ организует внедрение решений Palo Alto Networks?
Интеграция выполняется по принципу полного цикла и включает аудит существующей инфраструктуры, проектирование архитектуры безопасности, поставку и настройку аппаратных и программных решений, их интеграцию с существующей ИТ-средой, а также тестирование и проверку корректности работы системы перед вводом в эксплуатацию.

